Proxmox VE稼働中 · ノード ai2utm
Proxmox VE の役割 — すべての防御機能を下から支える土台
1.28 TiB ディスク · 電源と網 only
Web UI / REST API / noVNC コンソール
VM102 = AI エージェント
稼働中の画面で見る「役割」 — 2026-11-16 実機スナップショット
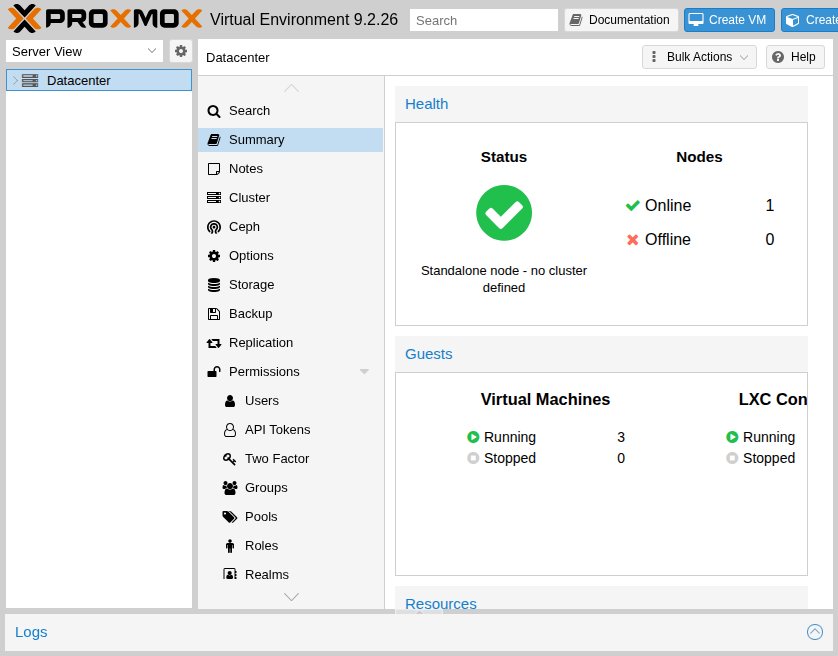
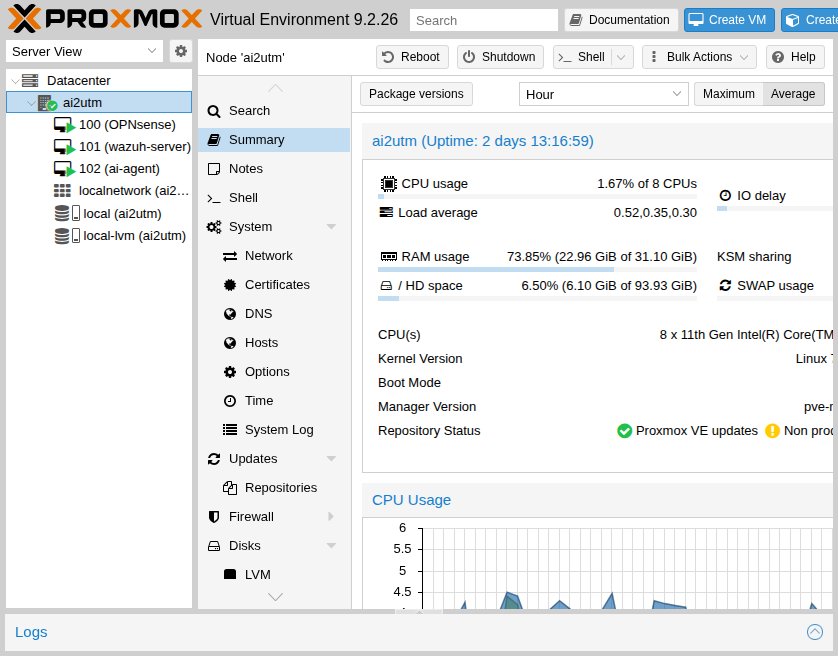
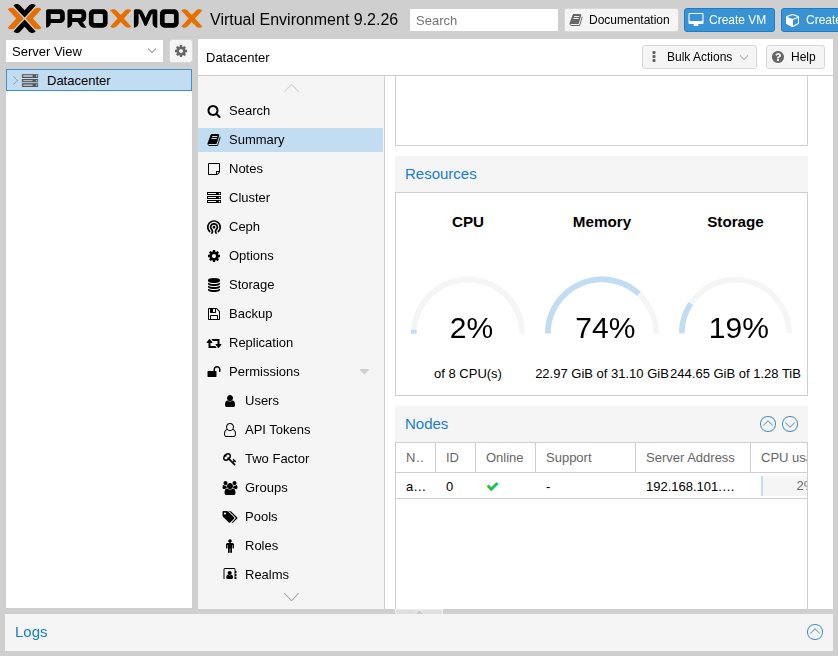
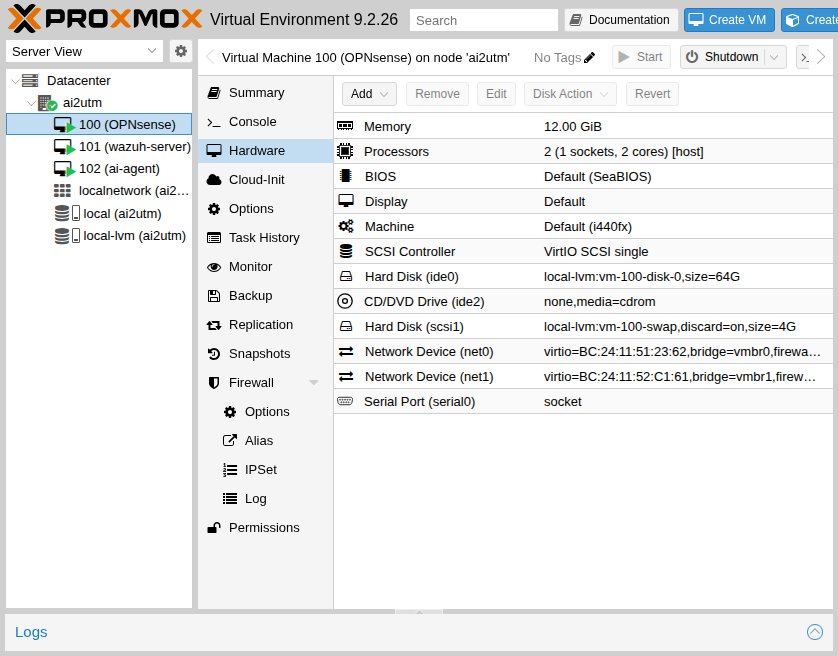
3 つの仕事を 1 台に載せる — VM 単位の資源割り当てと起動順
net0=WAN 側 / net1=LAN 側 · 起動順 1
net0=vmbr1 · 起動順 2
cloud-init で IP 自動設定 · 起動順 3
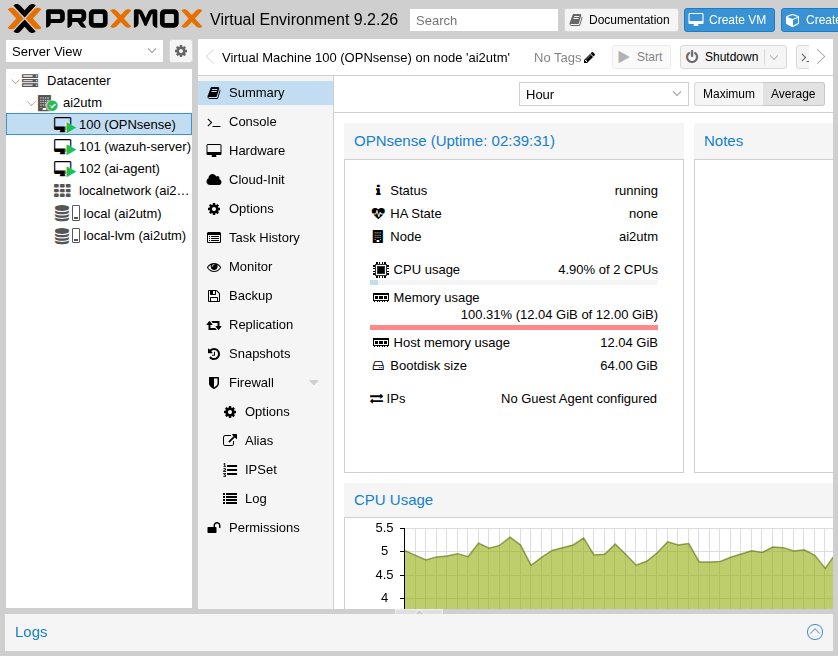
Proxmox VE が優秀な理由 — 「壊しても戻せる」を前提に揃った道具
▦1 台を 3 台に分けて完全隔離
KVM/QEMU による完全仮想化なので、ゲストはカーネルも OS も別々。OPNsense は FreeBSD、Wazuh は Linux、AI も Linux — 同じカーネルの故障で三つ同時に落ちない組み合わせが可能です。
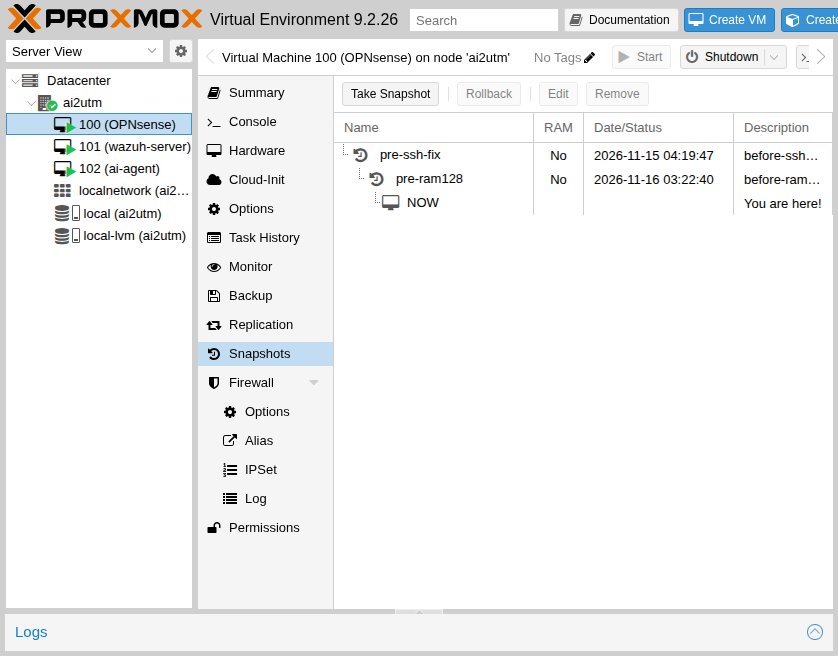
⟳スナップショットとロールバック
VM100 には pre-ssh-fix(SSH 鍵を直す前)と pre-ram128(メモリを変更する前)が残っています。作業の前に撮って、失敗したら Rollback。実運用で「SSH を閉じ込めた夜」も数分で復旧しました。
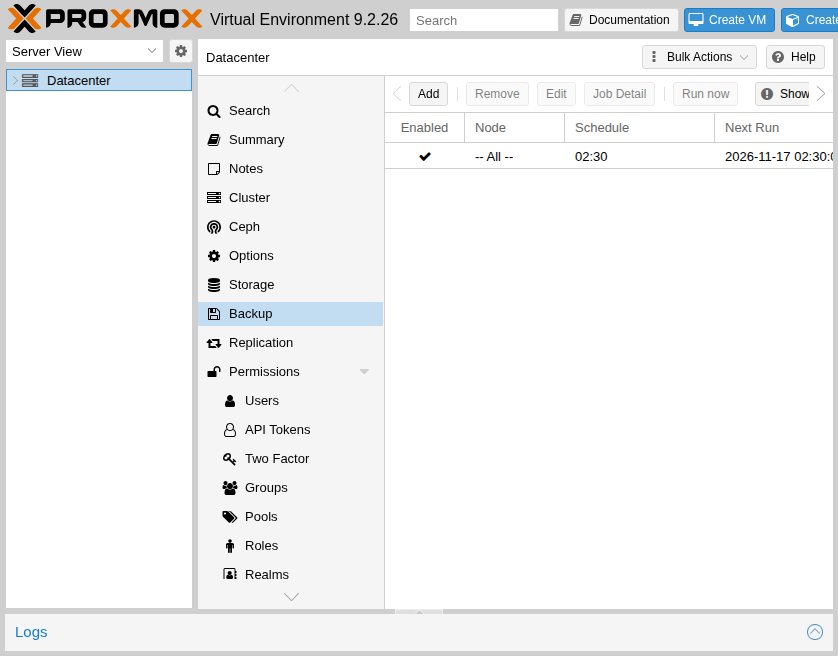
⇱夜間の自動バックアップ
バックアップジョブは毎日 02:30、mode=snapshot・圧縮 zstd・storage=local・keep-daily=7 / keep-weekly=4。VM100 と VM101 を毎晩取得し、直近は 1.86 GB と 21.3 GB の .vma.zst として残っています。
⇆REST API で丸ごと自動化
Web UI の操作はほぼ全て API コール。/api2/json/nodes/ai2utm/qemu のような読み出しで VM 一覧・資源・バックアップ履歴を機械が読めるので、AI エージェント(opencode)に状況報告や定型運用を書かせられる土台になります。
▤ブラウザ コンソール(noVNC / serial)
VM の画面をブラウザに直接出せます。さらに VM100 は serial0 付きでシリアル起動にも対応。SSH の設定を壊して入れなくなっても、コンソールから直せる逃げ道が最初からあります。
◱LVM-Thin の薄プロビジョニング
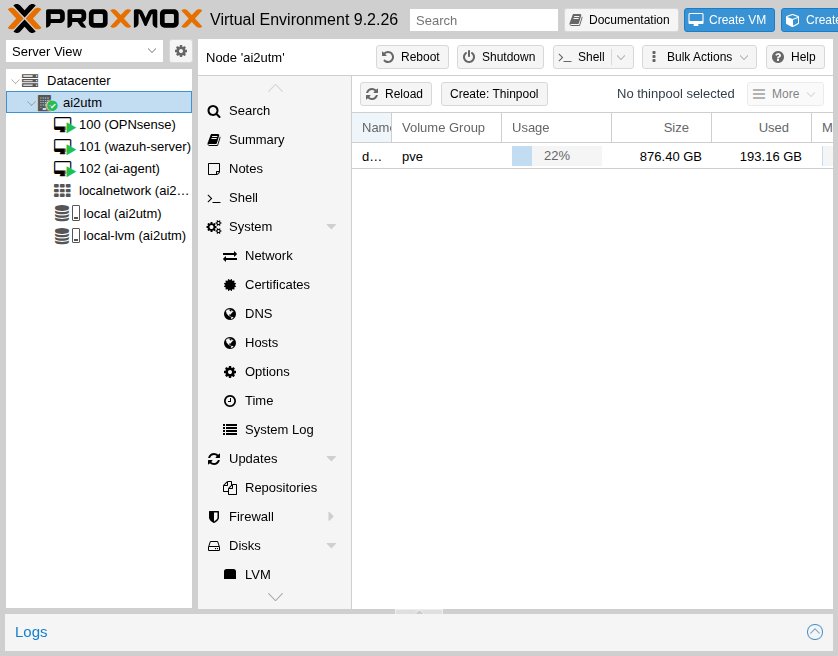
ディスクは 64G + 152G + 39.5G と切り離していますが、実占有は thin pool pve で 22%(193.16 / 876.40 GB)。使った分だけ確保されるので、空きを見積もらず実験の VM を増やせます。
⇅起動順と自動起動
onboot 加上 startup order=1(OPNsense)→ 2(Wazuh)→ 3(ai-agent)。再起動後もゲートウェイが先に立ち、監視と AI はその後という依存順で自動復帰します。
⛨更新管理と完全オープンソース
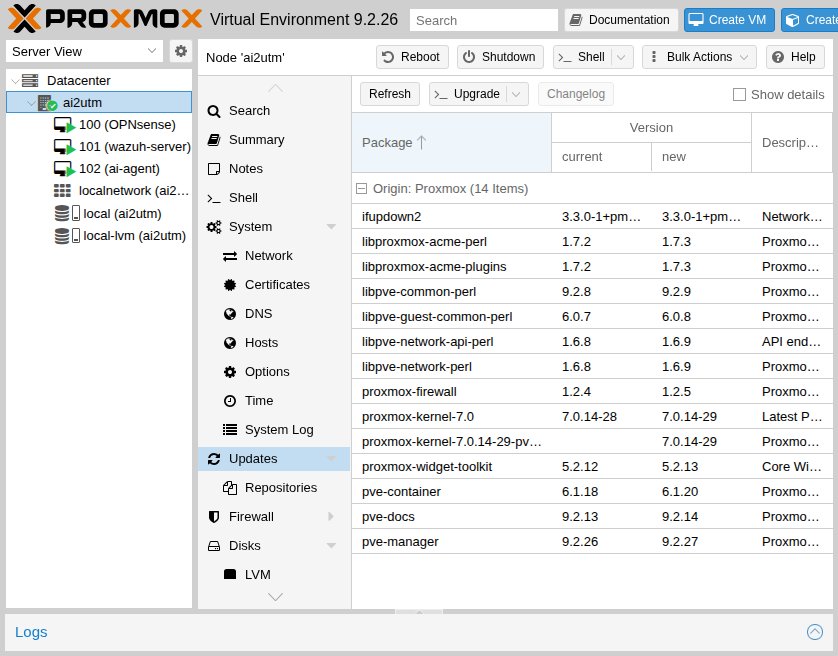
Updates タブが現在版と新版を一覧(本日は 14 件、pve-manager 9.2.26→9.2.27 など)。AGPLv3 の OSS でライセンス課金なし。サブスク非契約のため「No valid subscription」表示と非本番リポジトリ利用になりますが、個人の検証環境としては正直な選択肢です。
防御網 — 戻す・守る・直す — 壊す前提で用意された 4 枚
AI2UTM での立ち位置 — 土台であるがゆえの強さと弱さ
Proxmox VE は防御機能そのものではありません。しかし OPNsense も Wazuh も AI も、この土台の下にいなければ存在しません。
・3 機能は同じ 1 台の上 — つまり 単一ノード=単一障害点です。クラスター・HA・Ceph は入れていないので、物理機が落ちれば防御も観測も止まります(正直な限界)
・その代わりに「戻す力」で防御しています。毎晩 02:30 のバックアップ(7 日 + 4 週)と、作業直前のスナップショット(pre-ssh-fix / pre-ram128)
・REST API は opencode(VM102)からの観測点でもあり、VM 一覧・資源使用率・バックアップ履歴を JSON で読んで報告させられます
・PVE にもネットワークファイアウォール機能がありますが、本ラボでは NIC に firewall=1 だけ立て、実際の遮断判断は OPNsense に一任しています(役割を混ぜないため)
つまり Proxmox VE は防御の舞台であり、最後のリカバリ装置。AI に設定を触らせる許可は、この「戻せる」が成立しているから出せています。