ntopng稼働中 · VM100 内
ntopng の役割 — ゲートウェイに写る全パケットを解析する「目」
ntopng へ受け渡す
リスクスコア · フロー品質 · アラート判定
アラートエクスプローラ · JSON / pcap 出力
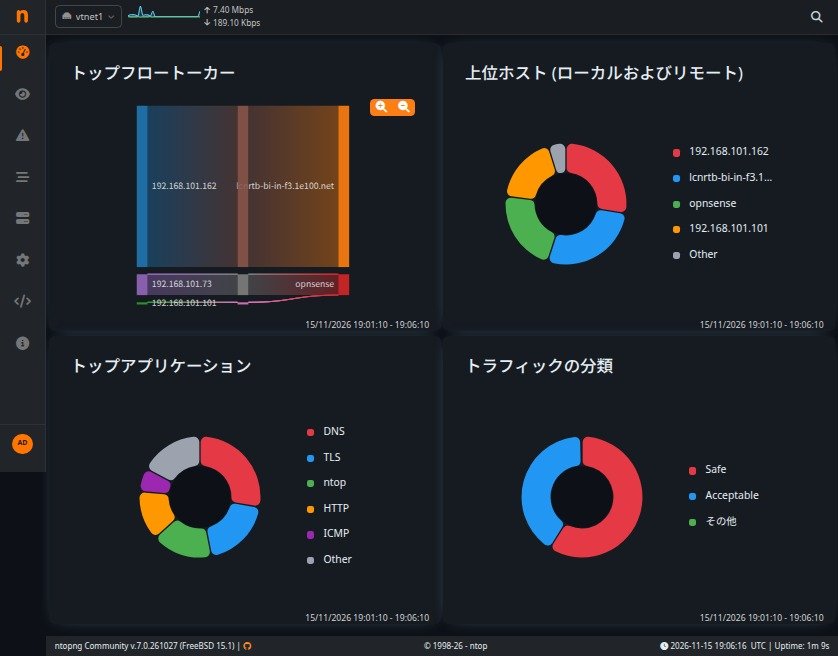
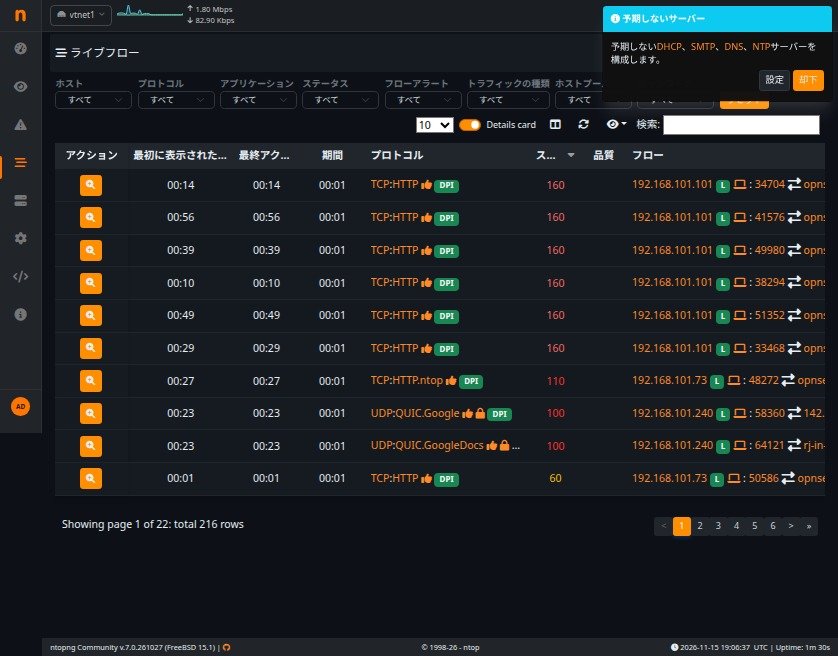
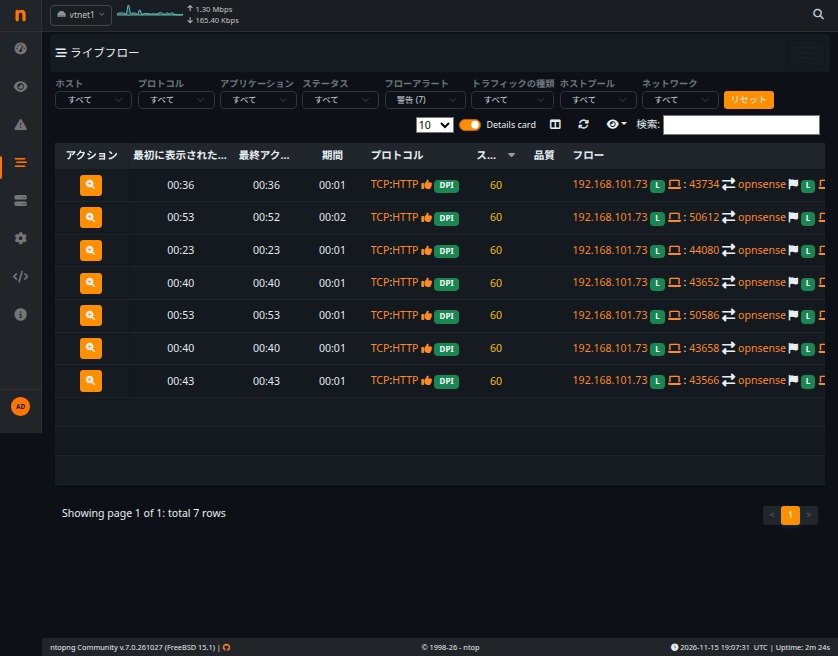
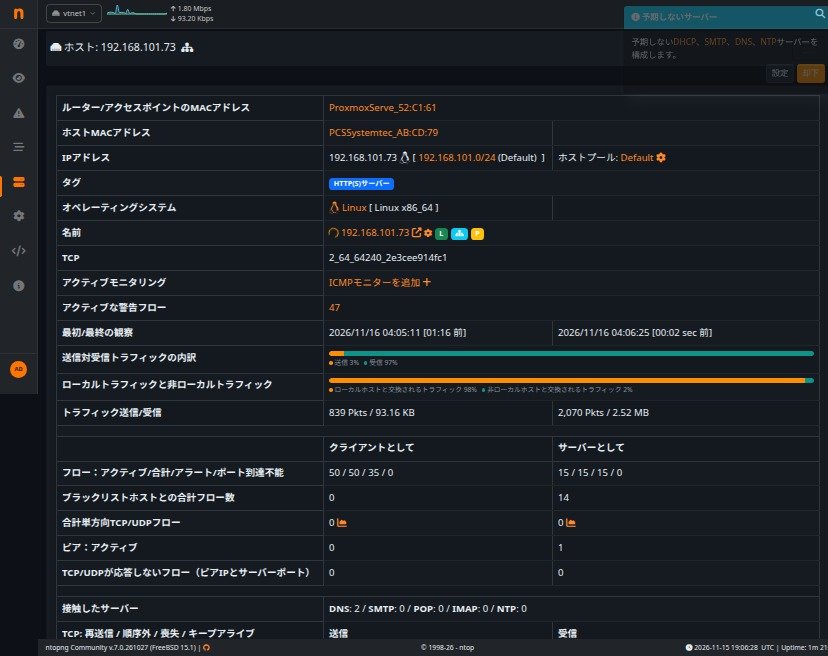
稼働中の画面で見る「役割」 — 2026-11-16 実機スナップショット
ntopng が優秀な理由 — パケットを「文脈」に変える解析力
◈DPI(Deep Packet Inspection)
ポート番号ではなく通信の中身で分類する nDPI エンジンが QUIC・TLS・HTTP・DNS など数千のプロトコルを識別します。「443 番ポート」ではなく「GoogleDocs の TLS 通信」として見せてくれるのが強みです。
◎デバイス・OS 自動識別
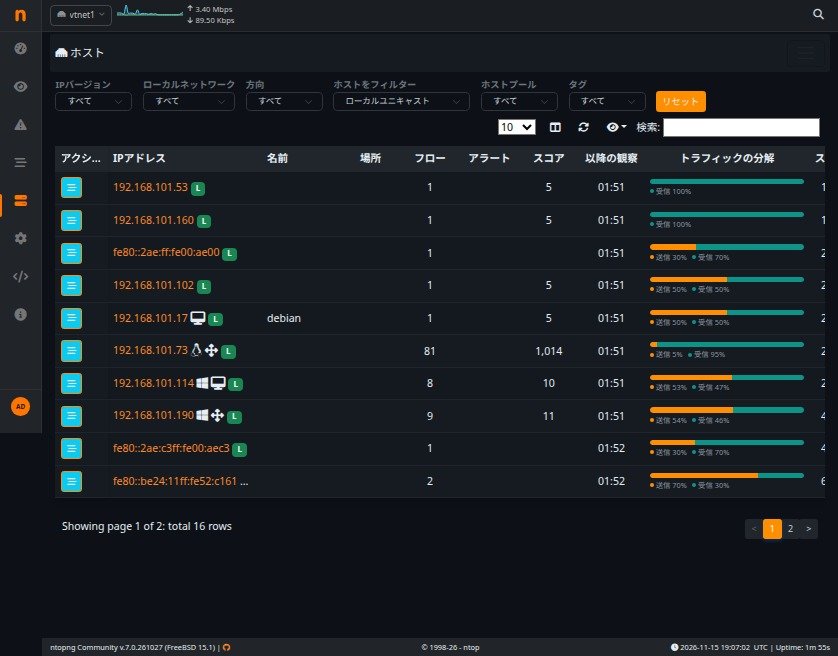
MAC アドレスのベンダー情報(例: PC Systemtec = このマシン)と TCP フィンガープリントから OS(Linux x86_64 など)やデバイス種別を自動推定。IP の向こうに「何が住んでいるか」が分かります。
⚡リスクスコアと品質判定
ホスト・フローごとに数値スコアを付与。ブラックリストホストとの通信、予期しないサーバー(DHCP/DNS/NTP のなりすまし)、到達不能ポートなど何千件もの観察から異常を絞り込みます。
↻リアルタイム + 歴史の両方
ライブフローは毎秒更新、同時に時間帯別の履歴(ヒートマップ・グラフ)を保持。「今」と「さっき」を同じ画面で突合でき、インシデントの時刻特定が容易です。
▤ゲートウェイ同宿の効率
OPNsense と同じ VM100 上で動くため、パケット取り出し(PF_RING)がローカル完結。専用の収集サーバを置く運用と違い、追加のハードウェアもミラーリング配線も不要です。
⇆データを取り出せる
統計はJSON ダウンロード、問題フローは pcap キャプチャ出力が可能。AI コンソール(opencode)が機械で読める形で通信履歴を解析に回せます。
❖アラートエクスプローラ
注意・警告・エラー・重大・緊急の 5 段階でイベントを時系列検索。「この 30 分で要対応ゼロ」も重要な情報 — 正常運転の証明がそのまま画面に残ります。
⛨オープンソース(GPLv3)
1998 年から開発が続く老舗の OSS。Community 版でも機能は十分で、ライセンス費なし・ソース公開・コミュニティによる継続改善。OPNsense 公式プラグインとしてワンクリックで導入できます。
稼働中の画面スナップショット — VM100(OPNsense 内 ntopng プラグイン)より収録
AI2UTM での立ち位置 — 「見る」を担当する網目の目
遮断だけだと「守れている」のか「止まりすぎている」のかは分かりません。判定材料を供給するのが ntopng です。
・毎分の通信をアプリ単位で台帳化し、見たことのない宛先・異常な送信量に自動でスコアとフラグを付ける
・ホスト一覧のスコアと警告フローは、Wazuh のホスト側イベントと突合できる手がかりになる(例: 同一マシンから外部 C2 宛の QUIC 通信+ファイル変更)
・ダッシュボードと JSON は AI コンソール(opencode)・Cyber Defense Console の情報源でもあり、AI が「今 LAN で起きていること」を読むための一次データになる
つまり OPNsense が盾なら、ntopng は戦場観測レーダー。可視化された異常は次の防御設定(ルール・ブロックリスト)へ還流します。